RFC 9101のJARをKeycloakで試す、requestとrequest_uriによる認可リクエスト保護
JWT-Secured Authorization Request(JAR / RFC 9101)をKeycloakで検証します。通常の認可リクエストが抱える課題を確認し、署名付きRequest Objectをrequestまたはrequest_uriで渡す方法を再現します。
はじめに
OAuth 2.0の認可コードフローでは、ブラウザを介して認可リクエストを認可サーバーへ送ります。
通常の認可リクエストでは、client_id、scope、redirect_uriなどがURLのクエリに含まれます。
この方式は実装しやすい一方、ブラウザや中継機器を通過する認可リクエストに対して、アプリケーション層の完全性、送信元認証、機密性を保証する仕組みを持ちません。
URLに含まれるパラメーターが増えると、URL長の制約やログへの残留も問題になります。
ここで扱う JWT-Secured Authorization Request(JAR) は、認可リクエストを署名付きのJWT(Request Object)として扱う仕様です。
Request Objectをrequestで直接渡す方法と、request_uriで参照渡しする方法があります。
この記事では、Keycloakを認可サーバー、GoアプリケーションをOAuthクライアントとして、次の内容を確認します。
- RS256で署名したRequest Objectを
requestで渡す - Request Objectを一時公開し、
request_uriで渡す - KeycloakでRequest Objectを必須化する
- JWSとJWE、
requestとrequest_uriの効果を分けて整理する
PAR(Pushed Authorization Requests)はこの記事では扱わず、別の記事で扱います。
成果物
https://github.com/kntks/blog-code/tree/main/2026/09/oauth-jar
通常の認可リクエストと課題
Authorization Code Flow
RFC 6749のAuthorization Code GrantにOpenID ConnectとPKCE(RFC 7636)を加えた認可コードフローは、次のようになります。
この例では、ClientがGoアプリケーション、Authorization ServerがKeycloak、User-Agentがブラウザです。
)%3b%7d%23mermaid-0 rect.note%5bdata-look='neo'%5d%7bstroke:%23aaaa33%3bfill:%23fff5ad%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 text.actor%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .actor-line%7bstroke:%239370DB%3b%7d%23mermaid-0 .innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-0 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%23333%3b%7d%23mermaid-0 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%23333%3b%7d%23mermaid-0 %5bid%24='-arrowhead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-0 .sequenceNumber%7bfill:white%3b%7d%23mermaid-0 %5bid%24='-sequencenumber'%5d%7bfill:%23333%3b%7d%23mermaid-0 %5bid%24='-crosshead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-0 .messageText%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-0 .labelBox%7bstroke:%239370DB%3bfill:%23ECECFF%3bfilter:none%3b%7d%23mermaid-0 .labelText%2c%23mermaid-0 .labelText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .loopText%2c%23mermaid-0 .loopText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .sectionTitle%2c%23mermaid-0 .sectionTitle%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-0 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:%239370DB%3bfill:%239370DB%3b%7d%23mermaid-0 .note%7bstroke:%23aaaa33%3bfill:%23fff5ad%3b%7d%23mermaid-0 .noteText%2c%23mermaid-0 .noteText%26gt%3btspan%7bfill:black%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-0 .activation0%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .activation1%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .activation2%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-0 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-0 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23ECECFF%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-0 .actor-man circle%2c%23mermaid-0 line%7bfill:%23ECECFF%3bstroke-width:2px%3b%7d%23mermaid-0 g rect.rect%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3bstroke:%239370DB%3b%7d%23mermaid-0 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node rect%2c%23mermaid-0 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-0 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-0 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol id='mermaid-0-computer' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-database' fill-rule='evenodd' clip-rule='evenodd'%3e%3cpath transform='scale(.5)' d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-0-clock' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-arrowhead' refX='7.9' refY='5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-crosshead' markerWidth='15' markerHeight='8' orient='auto' refX='4' refY='4.5'%3e%3cpath fill='none' stroke='black' stroke-width='1pt' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' style='stroke-dasharray: 0%2c 0%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-filled-head' refX='15.5' refY='7' markerWidth='20' markerHeight='28' orient='auto'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-sequencenumber' refX='15' refY='15' markerWidth='60' markerHeight='40' orient='auto'%3e%3ccircle cx='15' cy='15' r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidTopArrowHead' refX='7.9' refY='7.25' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 8 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-solidBottomArrowHead' refX='7.9' refY='0.75' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 0 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickTopArrowHead' refX='7.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 7 7' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-0-stickBottomArrowHead' refX='7.5' refY='0' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 7 L 7 0' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cg class='actor-man actor-top' name='User' data-et='participant' data-type='actor' data-id='User' style='stroke: rgb(147%2c 112%2c 219)%3b'%3e%3cline id='actor-man-torso0' x1='75' y1='25' x2='75' y2='45'/%3e%3cline id='actor-man-arms0' x1='57' y1='33' x2='93' y2='33'/%3e%3cline x1='57' y1='60' x2='75' y2='45'/%3e%3cline x1='75' y1='45' x2='91' y2='60'/%3e%3ccircle cx='75' cy='10' r='15' width='150' height='65'/%3e%3ctext x='75' y='67.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-man' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='75' dy='0'%3e%e3%83%a6%e3%83%bc%e3%82%b6%e3%83%bc%3c/tspan%3e%3c/text%3e%3c/g%3e%3ctext x='174' y='80' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e3%83%ad%e3%82%b0%e3%82%a4%e3%83%b3%e3%82%92%e9%96%8b%e5%a7%8b%3c/text%3e%3cline x1='76' y1='109' x2='271' y2='109' class='messageLine0' data-et='message' data-id='i0' data-from='User' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='407' y='124' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e/login %e3%81%ab%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%3c/text%3e%3cline x1='276' y1='153' x2='538' y2='153' class='messageLine0' data-et='message' data-id='i1' data-from='Browser' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='410' y='168' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eKeycloak%e3%81%b8%e3%83%aa%e3%83%80%e3%82%a4%e3%83%ac%e3%82%af%e3%83%88%3c/text%3e%3cline x1='541' y1='197' x2='279' y2='197' class='messageLine1' data-et='message' data-id='i2' data-from='Client' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='576' y='212' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%aa%8d%e5%8f%af%e3%83%aa%e3%82%af%e3%82%a8%e3%82%b9%e3%83%88%3c/text%3e%3cline x1='276' y1='241' x2='875' y2='241' class='messageLine0' data-et='message' data-id='i3' data-from='Browser' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='479' y='256' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e3%83%ad%e3%82%b0%e3%82%a4%e3%83%b3%e3%83%bb%e5%90%8c%e6%84%8f%e7%94%bb%e9%9d%a2%e3%82%92%e8%a1%a8%e7%a4%ba%3c/text%3e%3cline x1='878' y1='285' x2='79' y2='285' class='messageLine0' data-et='message' data-id='i4' data-from='AS' data-to='User' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='476' y='300' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%aa%8d%e8%a8%bc%e3%81%97%e3%81%a6%e5%90%8c%e6%84%8f%3c/text%3e%3cline x1='76' y1='329' x2='875' y2='329' class='messageLine0' data-et='message' data-id='i5' data-from='User' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='579' y='344' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3ecallback%e3%81%b8%e3%83%aa%e3%83%80%e3%82%a4%e3%83%ac%e3%82%af%e3%83%88%ef%bc%88code%2c state%ef%bc%89%3c/text%3e%3cline x1='878' y1='373' x2='279' y2='373' class='messageLine1' data-et='message' data-id='i6' data-from='AS' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='407' y='388' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e/callback%3fcode=...%26amp%3bstate=...%3c/text%3e%3cline x1='276' y1='417' x2='538' y2='417' class='messageLine0' data-et='message' data-id='i7' data-from='Browser' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='709' y='432' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e3%83%88%e3%83%bc%e3%82%af%e3%83%b3%e3%83%aa%e3%82%af%e3%82%a8%e3%82%b9%e3%83%88%ef%bc%88code%2c code_verifier%ef%bc%89%3c/text%3e%3cline x1='543' y1='463' x2='875' y2='463' class='messageLine0' data-et='message' data-id='i8' data-from='Client' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='fill: none%3b'/%3e%3ctext x='712' y='478' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eaccess_token / id_token%3c/text%3e%3cline x1='878' y1='509' x2='546' y2='509' class='messageLine1' data-et='message' data-id='i9' data-from='AS' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='410' y='524' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e3%82%bb%e3%83%83%e3%82%b7%e3%83%a7%e3%83%b3%e3%82%92%e7%a2%ba%e7%ab%8b%3c/text%3e%3cline x1='541' y1='553' x2='279' y2='553' class='messageLine1' data-et='message' data-id='i10' data-from='Client' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-0-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3cg class='actor-man actor-bottom' name='User' style='stroke: rgb(147%2c 112%2c 219)%3b'%3e%3cline id='actor-man-torso3' x1='75' y1='598' x2='75' y2='618'/%3e%3cline id='actor-man-arms3' x1='57' y1='606' x2='93' y2='606'/%3e%3cline x1='57' y1='633' x2='75' y2='618'/%3e%3cline x1='75' y1='618' x2='91' y2='633'/%3e%3ccircle cx='75' cy='583' r='15' width='150' height='65'/%3e%3ctext x='75' y='640.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-man' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='75' dy='0'%3e%e3%83%a6%e3%83%bc%e3%82%b6%e3%83%bc%3c/tspan%3e%3c/text%3e%3c/g%3e%3c/svg%3e)
通常の認可リクエストでは、パラメーターをURLのクエリに設定します。
https://server.example.com/authorize? response_type=code& client_id=myapp& redirect_uri=https%3A%2F%2Fclient.example.com%2Fcallback& scope=openid& state=...& code_challenge=...ブラウザ経由で発生する課題
RFC 9101は、認可リクエストがユーザーエージェントを通過することで、次の問題が起きると説明しています。RFC 9101 section 1
| 観点 | 通常の認可リクエスト |
|---|---|
| 完全性 | URLパラメーター自体にアプリケーション層の保護がない |
| 送信元認証 | そのパラメーターを誰が作成したかを検証しにくい |
| 機密性 | ブラウザや中継機器から内容を観測されうる |
| URL上の露出 | 認可リクエストのパラメーターがURLに含まれる |
TLSはブラウザと認可サーバーの間の通信を保護しますが、TLSセッションはブラウザで終端します。
ロードバランサーなどの中継機器でTLSが終端されることもあります。
そのため、TLSだけでは認可リクエストをブラウザから認可サーバーまで一貫して保護できません。
JARの基本
Request Object
JARでは、認可リクエストのパラメーターをJWTのクレームとして表現したRequest Objectを使います。
Request Objectには、response_type、client_id、redirect_uri、scope、stateなど、認可リクエストの処理に使うパラメーターを含めます。
Request Objectは次のいずれかでなければなりません。RFC 9101 section 5
- JWSで署名されたJWT
- JWSで署名した後、JWEで暗号化したNested JWT
JWEだけで署名のないRequest Objectにすることはできません。
署名と暗号化を組み合わせる場合は、先にJWS署名を行い、その結果をJWEで暗号化します。RFC 9101 section 4
JWSとJWEの役割
JWSとJWEが提供する性質は分けて考える必要があります。
- JWSによる署名:Request Objectの完全性と送信元認証
- JWEによる暗号化:Request Objectの機密性
したがって、JWSで署名したRequest Objectをrequestで送っても、JWTの内容自体はURL上に現れます。
内容を見えなくするには、JWEによる暗号化が別途必要です。
以前にJWEに関する記事を書きました。
KeycloakのIDトークンをJWEで検証する
Keycloakでサポートされているalgとenc
curl -s http://localhost:8080/realms/myrealm/.well-known/openid-configuration \ | jq '{ request_object_signing_alg_values_supported, request_object_encryption_alg_values_supported, request_object_encryption_enc_values_supported }'{ "request_object_signing_alg_values_supported": [ "PS384", "RS384", "EdDSA", "ES384", "HS256", "HS512", "ES256", "RS256", "HS384", "ES512", "PS256", "PS512", "RS512", "none" ], "request_object_encryption_alg_values_supported": [ "ECDH-ES+A256KW", "ECDH-ES+A192KW", "ECDH-ES+A128KW", "RSA-OAEP", "RSA-OAEP-256", "RSA1_5", "ECDH-ES" ], "request_object_encryption_enc_values_supported": [ "A256GCM", "A192GCM", "A128GCM", "A128CBC-HS256", "A192CBC-HS384", "A256CBC-HS512" ]}requestとrequest_uri
Request Objectの渡し方には、次の2種類があります。
| パラメーター | 渡し方 | 動作 |
|---|---|---|
request | by value | 署名済みJWTを認可リクエストのパラメーターとして直接渡す |
request_uri | by reference | Request Objectを参照するURIを渡し、認可サーバーが取得する |
requestはJWTそのものがURLに載るため、通常のパラメーターよりURLが長くなることもあります。
request_uriを使うと、ブラウザに渡す認可リクエストを短いURIにできます。
ただし、request_uri自体がRequest Objectの機密性や完全性を提供するわけではありません。
取得したRequest ObjectのJWSまたはJWEによって、保護方式が決まります。
認可サーバーがrequest_uriを発行する場合
request_uriは、クライアントがあらかじめRequest Objectを認可サーバーへPOSTし、認可サーバーから受け取ったURIを使うこともできます。
RFC 9101 section 5.2.1では、認可サーバーがRequest ObjectをPOSTするURLをクライアントに提供し、クライアントがRequest URIを取得する例を示しています。
この場合も、認可リクエストのURLにrequest_uriを設定するのはクライアントです。
ただし、URIを用意しているのは認可サーバーなので、認可サーバーはそのURIに対応するRequest Objectを自身の保存領域などから取得します。
RFC 9101では、認可サーバーが提供するURIはURNであると説明されています。
)%3b%7d%23mermaid-1 rect.note%5bdata-look='neo'%5d%7bstroke:%23aaaa33%3bfill:%23fff5ad%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 text.actor%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-1 .actor-line%7bstroke:%239370DB%3b%7d%23mermaid-1 .innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-1 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%23333%3b%7d%23mermaid-1 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%23333%3b%7d%23mermaid-1 %5bid%24='-arrowhead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-1 .sequenceNumber%7bfill:white%3b%7d%23mermaid-1 %5bid%24='-sequencenumber'%5d%7bfill:%23333%3b%7d%23mermaid-1 %5bid%24='-crosshead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-1 .messageText%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-1 .labelBox%7bstroke:%239370DB%3bfill:%23ECECFF%3bfilter:none%3b%7d%23mermaid-1 .labelText%2c%23mermaid-1 .labelText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-1 .loopText%2c%23mermaid-1 .loopText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-1 .sectionTitle%2c%23mermaid-1 .sectionTitle%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-1 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:%239370DB%3bfill:%239370DB%3b%7d%23mermaid-1 .note%7bstroke:%23aaaa33%3bfill:%23fff5ad%3b%7d%23mermaid-1 .noteText%2c%23mermaid-1 .noteText%26gt%3btspan%7bfill:black%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-1 .activation0%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-1 .activation1%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-1 .activation2%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-1 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-1 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23ECECFF%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-1 .actor-man circle%2c%23mermaid-1 line%7bfill:%23ECECFF%3bstroke-width:2px%3b%7d%23mermaid-1 g rect.rect%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3bstroke:%239370DB%3b%7d%23mermaid-1 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node rect%2c%23mermaid-1 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-1 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-1 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol id='mermaid-1-computer' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-1-database' fill-rule='evenodd' clip-rule='evenodd'%3e%3cpath transform='scale(.5)' d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-1-clock' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-arrowhead' refX='7.9' refY='5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-crosshead' markerWidth='15' markerHeight='8' orient='auto' refX='4' refY='4.5'%3e%3cpath fill='none' stroke='black' stroke-width='1pt' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' style='stroke-dasharray: 0%2c 0%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-filled-head' refX='15.5' refY='7' markerWidth='20' markerHeight='28' orient='auto'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-sequencenumber' refX='15' refY='15' markerWidth='60' markerHeight='40' orient='auto'%3e%3ccircle cx='15' cy='15' r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-solidTopArrowHead' refX='7.9' refY='7.25' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 8 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-solidBottomArrowHead' refX='7.9' refY='0.75' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 0 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-stickTopArrowHead' refX='7.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 7 7' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-1-stickBottomArrowHead' refX='7.5' refY='0' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 7 L 7 0' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3ctext x='255' y='80' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eRequest Object%e3%82%92POST%3c/text%3e%3cline x1='76' y1='109' x2='433' y2='109' class='messageLine0' data-et='message' data-id='i0' data-from='Client' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='fill: none%3b'/%3e%3ctext x='438' y='124' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eRequest Object%e3%82%92%e4%bf%9d%e5%ad%98%3c/text%3e%3ctext x='438' y='141' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eURN%e3%82%92%e7%99%ba%e8%a1%8c%3c/text%3e%3cpath d='M 438%2c170 C 498%2c160 498%2c200 438%2c190' class='messageLine0' data-et='message' data-id='i1' data-from='AS' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='fill: none%3b'/%3e%3ctext x='258' y='215' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3erequest_uri=urn:example:request:abc123%3c/text%3e%3cline x1='436' y1='246' x2='79' y2='246' class='messageLine1' data-et='message' data-id='i2' data-from='AS' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='441' y='261' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%aa%8d%e5%8f%af%e3%82%a8%e3%83%b3%e3%83%89%e3%83%9d%e3%82%a4%e3%83%b3%e3%83%88%e3%81%b8%e3%83%aa%e3%83%80%e3%82%a4%e3%83%ac%e3%82%af%e3%83%88%3c/text%3e%3cline x1='76' y1='290' x2='805' y2='290' class='messageLine1' data-et='message' data-id='i3' data-from='Client' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='625' y='305' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e/authorize%3fclient_id=...%26amp%3brequest_uri=urn:...%3c/text%3e%3cline x1='808' y1='336' x2='441' y2='336' class='messageLine0' data-et='message' data-id='i4' data-from='Browser' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='fill: none%3b'/%3e%3ctext x='438' y='351' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eURN%e3%81%8b%e3%82%89Request Object%e3%82%92%e5%8f%96%e5%be%97%3c/text%3e%3cpath d='M 438%2c380 C 498%2c370 498%2c410 438%2c400' class='messageLine0' data-et='message' data-id='i5' data-from='AS' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='fill: none%3b'/%3e%3ctext x='438' y='425' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e7%bd%b2%e5%90%8d%e3%81%a8%e3%83%91%e3%83%a9%e3%83%a1%e3%83%bc%e3%82%bf%e3%83%bc%e3%82%92%e6%a4%9c%e8%a8%bc%3c/text%3e%3cpath d='M 438%2c454 C 498%2c444 498%2c484 438%2c474' class='messageLine0' data-et='message' data-id='i6' data-from='AS' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-1-arrowhead)' style='fill: none%3b'/%3e%3c/svg%3e)
Request Objectのクレーム
このサンプルでは、主に次のクレームを設定します。
| クレーム | 値 |
|---|---|
iss | クライアントID |
aud | 認可サーバーのissuer |
client_id | クライアントID |
redirect_uri | コールバックURL |
response_type | code |
scope | openid |
state | CSRF対策に使うランダム値 |
nonce | IDトークンのリプレイ対策に使うランダム値 |
code_challenge | PKCEのチャレンジ |
認可リクエストでは、次のクエリパラメーターの組み合わせが許可されます。
| 認可リクエストのクエリ | 扱い | 備考 |
|---|---|---|
client_id + request | 許可 | クエリのclient_idは、Request Object内のclient_idと一致しなければならない |
client_id + request_uri | 許可 | request_uriが参照するRequest Object内のclient_idと一致しなければならない |
client_id + request + request_uri | 禁止 | requestとrequest_uriは同時に指定できない |
RFC 9101とOpenID Connect Coreの仕様差
OpenID Connect Core 1.0もRequest Objectを定義しており、RFC 9101のRequest Objectと互換性があります。
ただし、RFC 9101はOAuth 2.0全般を対象とするJARの仕様であり、OpenID Connect CoreはOAuth 2.0に認証機能を追加する仕様です。
そのため、Request Objectを使う場合の必須パラメーターや、外側の認可リクエストとRequest Objectの組み立て方には違いがあります。
以下では、この記事で扱うAuthorization Code Flowを前提に比較します。
必須パラメーターの違い
| 観点 | RFC 9101 | OpenID Connect Core | 根拠 |
|---|---|---|---|
request / request_uri | どちらか一方が必須。両方は指定できない | どちらも任意。OPがサポートしていない場合は対応するエラーを返す | RFC 9101 section 5、OIDC Core section 6 |
client_id | 外側の認可リクエストに必須。Request Object内の値と一致しなければならない | 外側の認可リクエストに必須。Request Object内にある場合は値が一致しなければならない | RFC 9101 section 5、OIDC Core section 6.1 |
response_type | 認可処理で使うパラメーターとしてRequest Objectに含める | 外側のOAuth 2.0形式にも必須。Request Object内にある場合は外側の値と一致しなければならない | RFC 9101 section 4、OIDC Core section 6.1 |
scope | 認可処理で使う場合はRequest Objectに含める | 外側に必須。openidを含めなければならない。Request Object内にあっても外側に必要 | RFC 9101 section 4、OIDC Core section 6.1 |
redirect_uri | 認可処理で使う場合はRequest Objectに含める | Authorization Code Flowでは必須。事前登録済みのURIと完全一致しなければならない | RFC 9101 section 4、OIDC Core section 3.1.2.1 |
state | 使用する場合はRequest Objectに含める | OPTIONALだが推奨。毎回変わる値として外側に置くこともできる | RFC 9101 section 4、OIDC Core section 3.1.2.1 |
nonce | 使用する場合はRequest Objectに含める | OPTIONAL。Request Objectまたは外側に置ける | RFC 9101 section 4、OIDC Core section 3.1.2.1 |
code_challenge | OAuth 2.0の拡張パラメーターとして使用する場合はRequest Objectに含める | OIDC Coreでは定義されていない。PKCE(RFC 7636)のパラメーターとして扱う | RFC 9101 section 4、RFC 7636 |
RFC 9101では、外側の認可リクエストに必要なのはrequestまたはrequest_uriのどちらか一方とclient_idです。
response_type、scope、redirect_uriなど、認可処理で使うパラメーターはRequest Objectに含めます。
一方、OpenID Connect Coreでは、Request Objectを使っても外側のOAuth 2.0形式にresponse_type、client_id、scope=openidを含めなければなりません。
これはRequest Object内に同じ値が存在する場合にも適用されます。
Request Objectの組み立てと値の優先順位
| 観点 | RFC 9101 | OpenID Connect Core | 根拠 |
|---|---|---|---|
| Request Objectに含める範囲 | requestとrequest_uriを除き、認可処理で使うすべてのパラメーター(拡張パラメーターを含む)を含める | 固定パラメーターをRequest Objectに、stateやnonceなどの可変パラメーターを外側に分けられる | RFC 9101 section 4、OIDC Core section 6.1 |
| 外側との重複 | クライアントは重複して送信してもよいが、認可サーバーはRequest Object内の値だけを使う | 両方に存在する場合はRequest Object内の値を使う | RFC 9101 section 5、OIDC Core section 6.3.3 |
| 外側に必須の値 | client_idとrequestまたはrequest_uri | response_type、client_id、scope=openid。Authorization Code Flowでは、組み立て後のリクエストにredirect_uriも必要 | RFC 9101 section 5、OIDC Core section 6.1 |
client_idの不一致 | 外側とRequest Object内の値が異なる場合はエラー | Request Object内にある場合、外側の値と一致しなければならない | RFC 9101 section 6.3、OIDC Core section 6.1 |
request / request_uriのJWT内指定 | Request Objectに含めてはならない | Request Objectに含めてはならない | RFC 9101 section 4、OIDC Core section 6.1 |
両仕様で論理的なパラメーターは同じでも、その値を外側の認可リクエストに置くか、Request Objectに置くかという規則が異なります。
特にOpenID Connectでは、response_typeとclient_idを外側に含め、scopeにはopenidを含める必要があります。
署名・暗号化要件の違い
| 観点 | RFC 9101 | OpenID Connect Core | 根拠 |
|---|---|---|---|
| 最小限の形式 | JWS署名済み、またはJWS署名後にJWE暗号化したNested JWT | 署名済みまたは署名なしのRequest Object | RFC 9101 section 5、OIDC Core section 6.1 |
| JWEのみ | 不可。暗号化する場合も先にJWS署名が必要 | 署名なしでJWE暗号化することも仕様上は可能 | RFC 9101 section 4、OIDC Core section 6.1 |
| 署名検証 | 認可サーバーは署名を検証しなければならない | 署名付きの場合、登録済みのアルゴリズムと鍵で検証する | RFC 9101 section 6.2、OIDC Core section 6.3.2 |
| 署名の強制 | require_signed_request_objectをtrueにすると、署名なしやalg=noneを拒否する。省略時の既定値はfalse | CoreのRequest Object規定では署名なしも許容する | RFC 9101 section 10.5、OIDC Core section 6.1 |
したがって、次の説明はRFC 9101について述べる場合には正しいですが、OpenID Connect Coreにもそのまま適用することはできません。
RFC 9101では、JWEだけで署名のないRequest Objectにすることはできません。JWEを使う場合も、先にJWS署名を行わなければなりません。
OpenID Connect Coreでは、署名なしRequest Objectや、署名なしのJWTをJWEで暗号化したRequest Objectも許容されています。
request_uriの扱い
| 観点 | RFC 9101 | OpenID Connect Core | 根拠 |
|---|---|---|---|
| 渡し方 | URIが参照するリソースからRequest Objectを取得する | 同じ | RFC 9101 section 5.2、OIDC Core section 6.2 |
| URI長 | Request URI全体は512 ASCII文字を超えないことが望ましい | Request URI全体は512 ASCII文字を超えないことが望ましい | RFC 9101 section 5.2、OIDC Core section 6.2 |
| クライアントが用意するURI | https URIが必須 | 原則https。Request ObjectをOPが検証可能な署名で保護している場合は例外 | RFC 9101 section 5.2、OIDC Core section 6.2 |
| 認可サーバーが用意するURI | 認可サーバーから提供された場合はURN | Request Objectを含むリソースを参照するURLとして扱う | RFC 9101 section 5.2、OIDC Core section 6.2 |
| Request Objectの取得 | 原則HTTP GET。安全な別の取得方法も許容 | 原則HTTP GET。認可サーバーは取得結果をキャッシュできる | RFC 9101 section 5.2.3、OIDC Core section 6.2.3 |
| URIの推測対策 | 十分なエントロピーが必要。適切なタイムアウト後の削除を推奨 | 同じ | RFC 9101 section 5.2.1、OIDC Core section 6.2.1 |
| URIの事前登録 | 本文ではrequest_urisの事前登録を定義しない | Dynamic Client Registrationのrequest_urisで事前登録でき、OPは事前登録を要求できる | OIDC Core section 6.2 |
代表的なリクエスト例
RFC 9101のJARでは、外側の認可リクエストにclient_idとrequestを指定し、その他の認可リクエストパラメーターをRequest Objectに含められます。
https://server.example.com/authorize? client_id=myapp& request=<JWS-signed Request Object>Request Objectには、たとえばresponse_type、redirect_uri、scope、state、nonce、code_challengeを含めます。
OpenID ConnectでJARを使う場合は、OIDC Coreの要件により、response_type、client_id、scope=openidを外側に指定します。
Authorization Code Flowで必要なredirect_uriは、この例では外側に指定していますが、Request Objectに含めてリクエストを組み立てることもできます。
https://server.example.com/authorize? response_type=code& client_id=myapp& redirect_uri=https%3A%2F%2Fclient.example.com%2Fcallback& scope=openid& request=<Request Object>Request Object内にもresponse_typeやclient_idを含める場合は、外側の値と一致させなければなりません。
RFC 9101とOpenID Connect CoreはRequest Objectを共有しますが、同じ必須条件を定めているわけではありません。
RFC 9101はJARとしてRequest Objectへのパラメーター集約と署名を要求します。
OpenID Connect Coreは、OIDCの認証リクエストとして処理するため、外側のリクエストにも追加の必須パラメーターを要求します。
検証環境とKeycloak設定
この記事で使用するアプリケーションの簡単な構成図です。
%3btext-align:center%3b%7d%23mermaid-2 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-2 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-2 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-2 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-2 .cluster text%7bfill:%23333%3b%7d%23mermaid-2 .cluster span%7bcolor:%23333%3b%7d%23mermaid-2 .node .collapsed-indicator%7bfill:%23aaaa33%3bstroke:none%3bopacity:0.6%3b%7d%23mermaid-2 .node .collapsed-separator%7bstroke:%23aaaa33%3bstroke-width:0.75px%3b%7d%23mermaid-2 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-2 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-2 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-2 .icon-shape%2c%23mermaid-2 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-2 .icon-shape p%2c%23mermaid-2 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-2 .icon-shape .label rect%2c%23mermaid-2 .image-shape .label rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-2 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-2 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-2 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node rect%2c%23mermaid-2 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-2 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-2 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker id='mermaid-2_flowchart-v2-pointEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 0 L 10 5 L 0 10 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-pointStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='4.5' refY='5' markerUnits='userSpaceOnUse' markerWidth='8' markerHeight='8' orient='auto'%3e%3cpath d='M 0 5 L 10 10 L 10 0 z' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-pointEnd-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='11.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='10.5' markerHeight='14' orient='auto'%3e%3cpath d='M 0 0 L 11.5 7 L 0 14 z' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-pointStart-margin' class='marker flowchart-v2' viewBox='0 0 11.5 14' refX='1' refY='7' markerUnits='userSpaceOnUse' markerWidth='11.5' markerHeight='14' orient='auto'%3e%3cpolygon points='0%2c7 11.5%2c14 11.5%2c0' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleEnd' class='marker flowchart-v2' viewBox='0 0 10 10' refX='11' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleStart' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-1' refY='5' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleEnd-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refY='5' refX='12.25' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-circleStart-margin' class='marker flowchart-v2' viewBox='0 0 10 10' refX='-2' refY='5' markerUnits='userSpaceOnUse' markerWidth='14' markerHeight='14' orient='auto'%3e%3ccircle cx='5' cy='5' r='5' class='arrowMarkerPath' style='stroke-width: 0%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossEnd' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='12' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossStart' class='marker cross flowchart-v2' viewBox='0 0 11 11' refX='-1' refY='5.2' markerUnits='userSpaceOnUse' markerWidth='11' markerHeight='11' orient='auto'%3e%3cpath d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9' class='arrowMarkerPath' style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossEnd-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='17.7' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b'/%3e%3c/marker%3e%3cmarker id='mermaid-2_flowchart-v2-crossStart-margin' class='marker cross flowchart-v2' viewBox='0 0 15 15' refX='-3.5' refY='7.5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto'%3e%3cpath d='M 1%2c1 L 14%2c14 M 1%2c14 L 14%2c1' class='arrowMarkerPath' style='stroke-width: 2.5%3b stroke-dasharray: 1%2c 0%3b'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'/%3e%3cg class='edgePaths'%3e%3cpath d='M128%2c630L130.917%2c630C133.833%2c630%2c139.667%2c630%2c144.833%2c630C150%2c630%2c154.5%2c630%2c156.75%2c630L159%2c630' id='mermaid-2-L_browser_go_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_browser_go_0' data-points='W3sieCI6MTI4LCJ5Ijo2MzB9LHsieCI6MTQ1LjUsInkiOjYzMH0seyJ4IjoxNjMsInkiOjYzMH1d' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3cpath d='M340.344%2c630L343.26%2c630C346.177%2c630%2c352.01%2c630%2c357.177%2c630C362.344%2c630%2c366.844%2c630%2c369.094%2c630L371.344%2c630' id='mermaid-2-L_go_docker_0' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' style='%3b' data-edge='true' data-et='edge' data-id='L_go_docker_0' data-points='W3sieCI6MzQwLjM0Mzc1LCJ5Ijo2MzB9LHsieCI6MzU3Ljg0Mzc1LCJ5Ijo2MzB9LHsieCI6Mzc1LjM0Mzc1LCJ5Ijo2MzB9XQ==' data-look='classic' marker-end='url(%23mermaid-2_flowchart-v2-pointEnd)'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_browser_go_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_go_docker_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg class='root' transform='translate(367.34375%2c 0)'%3e%3cg class='clusters'%3e%3cg class='cluster' id='mermaid-2-docker' data-look='classic'%3e%3crect style='' x='8' y='8' width='324' height='1244'/%3e%3cg class='cluster-label' transform='translate(145.984375%2c 8)'%3e%3cforeignObject width='48.03125' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3edocker%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='edgePaths'/%3e%3cg class='edgeLabels'/%3e%3cg class='nodes'%3e%3cg class='root' transform='translate(16%2c 30)'%3e%3cg class='clusters'%3e%3cg class='cluster' id='mermaid-2-clients' data-look='classic'%3e%3crect style='' x='8' y='8' width='292' height='1184'/%3e%3cg class='cluster-label' transform='translate(85.5390625%2c 8)'%3e%3cforeignObject width='136.921875' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eKeycloak%e3%82%af%e3%83%a9%e3%82%a4%e3%82%a2%e3%83%b3%e3%83%88%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='edgePaths'%3e%3cpath d='M154%2c104.5L154%2c111.583C154%2c118.667%2c154%2c132.833%2c154%2c147C154%2c161.167%2c154%2c175.333%2c154%2c182.417L154%2c189.5' id='mermaid-2-L_plain_request_import_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_plain_request_import_0' data-points='W3sieCI6MTU0LCJ5IjoxMDQuNX0seyJ4IjoxNTQsInkiOjE0N30seyJ4IjoxNTQsInkiOjE4OS41fV0=' data-look='classic'/%3e%3cpath d='M154%2c267.5L154%2c274.583C154%2c281.667%2c154%2c295.833%2c154%2c310C154%2c324.167%2c154%2c338.333%2c154%2c345.417L154%2c352.5' id='mermaid-2-L_request_import_request_jwks_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_request_import_request_jwks_0' data-points='W3sieCI6MTU0LCJ5IjoyNjcuNX0seyJ4IjoxNTQsInkiOjMxMH0seyJ4IjoxNTQsInkiOjM1Mi41fV0=' data-look='classic'/%3e%3cpath d='M154%2c406.5L154%2c413.583C154%2c420.667%2c154%2c434.833%2c154%2c449C154%2c463.167%2c154%2c477.333%2c154%2c484.417L154%2c491.5' id='mermaid-2-L_request_jwks_request_hs_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_request_jwks_request_hs_0' data-points='W3sieCI6MTU0LCJ5Ijo0MDYuNX0seyJ4IjoxNTQsInkiOjQ0OX0seyJ4IjoxNTQsInkiOjQ5MS41fV0=' data-look='classic'/%3e%3cpath d='M154%2c545.5L154%2c552.583C154%2c559.667%2c154%2c573.833%2c154%2c588C154%2c602.167%2c154%2c616.333%2c154%2c623.417L154%2c630.5' id='mermaid-2-L_request_hs_request_uri_import_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_request_hs_request_uri_import_0' data-points='W3sieCI6MTU0LCJ5Ijo1NDUuNX0seyJ4IjoxNTQsInkiOjU4OH0seyJ4IjoxNTQsInkiOjYzMC41fV0=' data-look='classic'/%3e%3cpath d='M154%2c708.5L154%2c715.583C154%2c722.667%2c154%2c736.833%2c154%2c751C154%2c765.167%2c154%2c779.333%2c154%2c786.417L154%2c793.5' id='mermaid-2-L_request_uri_import_request_uri_jwks_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_request_uri_import_request_uri_jwks_0' data-points='W3sieCI6MTU0LCJ5Ijo3MDguNX0seyJ4IjoxNTQsInkiOjc1MX0seyJ4IjoxNTQsInkiOjc5My41fV0=' data-look='classic'/%3e%3cpath d='M154%2c871.5L154%2c878.583C154%2c885.667%2c154%2c899.833%2c154%2c914C154%2c928.167%2c154%2c942.333%2c154%2c949.417L154%2c956.5' id='mermaid-2-L_request_uri_jwks_request_uri_hs_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_request_uri_jwks_request_uri_hs_0' data-points='W3sieCI6MTU0LCJ5Ijo4NzEuNX0seyJ4IjoxNTQsInkiOjkxNH0seyJ4IjoxNTQsInkiOjk1Ni41fV0=' data-look='classic'/%3e%3cpath d='M154%2c1010.5L154%2c1017.583C154%2c1024.667%2c154%2c1038.833%2c154%2c1053C154%2c1067.167%2c154%2c1081.333%2c154%2c1088.417L154%2c1095.5' id='mermaid-2-L_request_uri_hs_both_import_0' class='edge-thickness-invisible edge-pattern-solid' style='%3b' data-edge='true' data-et='edge' data-id='L_request_uri_hs_both_import_0' data-points='W3sieCI6MTU0LCJ5IjoxMDEwLjV9LHsieCI6MTU0LCJ5IjoxMDUzfSx7IngiOjE1NCwieSI6MTA5NS41fV0=' data-look='classic'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_plain_request_import_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_request_import_request_jwks_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_request_jwks_request_hs_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_request_hs_request_uri_import_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_request_uri_import_request_uri_jwks_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_request_uri_jwks_request_uri_hs_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg class='label' data-id='L_request_uri_hs_both_import_0' transform='translate(0%2c 0)'%3e%3cforeignObject width='0' height='0'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' class='labelBkg' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg class='node default' id='mermaid-2-flowchart-plain-4' data-look='classic' transform='translate(154%2c 77.5)'%3e%3crect class='basic label-container' style='' x='-73.578125' y='-27' width='147.15625' height='54'/%3e%3cg class='label' style='' transform='translate(-43.578125%2c -12)'%3e%3crect/%3e%3cforeignObject width='87.15625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-plain%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-request_import-5' data-look='classic' transform='translate(154%2c 228.5)'%3e%3crect class='basic label-container' style='' x='-130' y='-39' width='260' height='78'/%3e%3cg class='label' style='' transform='translate(-100%2c -24)'%3e%3crect/%3e%3cforeignObject width='200' height='48'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table%3b white-space: break-spaces%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b width: 200px%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-request-rs256-import%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-request_jwks-6' data-look='classic' transform='translate(154%2c 379.5)'%3e%3crect class='basic label-container' style='' x='-124.2578125' y='-27' width='248.515625' height='54'/%3e%3cg class='label' style='' transform='translate(-94.2578125%2c -12)'%3e%3crect/%3e%3cforeignObject width='188.515625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-request-rs256-jwks%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-request_hs-7' data-look='classic' transform='translate(154%2c 518.5)'%3e%3crect class='basic label-container' style='' x='-107.8203125' y='-27' width='215.640625' height='54'/%3e%3cg class='label' style='' transform='translate(-77.8203125%2c -12)'%3e%3crect/%3e%3cforeignObject width='155.640625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-request-hs256%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-request_uri_import-8' data-look='classic' transform='translate(154%2c 669.5)'%3e%3crect class='basic label-container' style='' x='-130' y='-39' width='260' height='78'/%3e%3cg class='label' style='' transform='translate(-100%2c -24)'%3e%3crect/%3e%3cforeignObject width='200' height='48'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table%3b white-space: break-spaces%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b width: 200px%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-request-uri-rs256-import%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-request_uri_jwks-9' data-look='classic' transform='translate(154%2c 832.5)'%3e%3crect class='basic label-container' style='' x='-130' y='-39' width='260' height='78'/%3e%3cg class='label' style='' transform='translate(-100%2c -24)'%3e%3crect/%3e%3cforeignObject width='200' height='48'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table%3b white-space: break-spaces%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b width: 200px%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-request-uri-rs256-jwks%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-request_uri_hs-10' data-look='classic' transform='translate(154%2c 983.5)'%3e%3crect class='basic label-container' style='' x='-119.375' y='-27' width='238.75' height='54'/%3e%3cg class='label' style='' transform='translate(-89.375%2c -12)'%3e%3crect/%3e%3cforeignObject width='178.75' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-request-uri-hs256%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-both_import-11' data-look='classic' transform='translate(154%2c 1122.5)'%3e%3crect class='basic label-container' style='' x='-119.8125' y='-27' width='239.625' height='54'/%3e%3cg class='label' style='' transform='translate(-89.8125%2c -12)'%3e%3crect/%3e%3cforeignObject width='179.625' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3emyapp-both-rs256-import%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-browser-0' data-look='classic' transform='translate(68%2c 630)'%3e%3crect class='basic label-container' style='' x='-60' y='-27' width='120' height='54'/%3e%3cg class='label' style='' transform='translate(-30%2c -12)'%3e%3crect/%3e%3cforeignObject width='60' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3e%e3%83%96%e3%83%a9%e3%82%a6%e3%82%b6%e3%83%bc%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='node default' id='mermaid-2-flowchart-go-1' data-look='classic' transform='translate(251.671875%2c 630)'%3e%3crect class='basic label-container' style='' x='-88.671875' y='-27' width='177.34375' height='54'/%3e%3cg class='label' style='' transform='translate(-58.671875%2c -12)'%3e%3crect/%3e%3cforeignObject width='117.34375' height='24'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel'%3e%3cp%3eGo%e3%82%a2%e3%83%97%e3%83%aa%e3%82%b1%e3%83%bc%e3%82%b7%e3%83%a7%e3%83%b3%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cdefs%3e%3cfilter id='mermaid-2-drop-shadow' height='130%25' width='130%25'%3e%3cfeDropShadow dx='4' dy='4' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3cdefs%3e%3cfilter id='mermaid-2-drop-shadow-small' height='150%25' width='150%25'%3e%3cfeDropShadow dx='2' dy='2' stdDeviation='0' flood-opacity='0.06' flood-color='black'/%3e%3c/filter%3e%3c/defs%3e%3c/svg%3e)
前提条件
- DockerとDocker Composeを使用できる
- Terraform、Go、jq、miseを使用できる
http://localhost:8080とhttp://localhost:8081にブラウザでアクセスできる
バージョン
mise.tomlで指定しているバージョンを記載しています。
| 項目 | バージョン |
|---|---|
| macOS | 26.6.2 |
| Keycloak | 26.7.3 |
| Go | 1.27.1 |
| air | 1.67.4 |
| Terraform | 1.16.1 |
| Terraform Provider(Keycloak) | >= 5.6.0 |
RSA鍵の生成
Request Objectを署名するためのRSA鍵ペアを生成します。
cd blog-code/oauth-jar
# 秘密鍵の生成(PKCS#8形式)openssl genpkey -algorithm RSA -out private.pem -pkeyopt rsa_keygen_bits:2048
# 公開鍵の抽出openssl rsa -pubout -in private.pem -out public.pem
サンプルリポジトリに含まれる鍵はローカル検証専用です。
公開リポジトリにある秘密鍵を本番環境で使わないでください。
構築手順
KeycloakのClient設定で公開鍵を使うため、Terraformを実行する前に鍵を生成します。
Keycloakを起動します。
cd blog-code/oauth-jardocker compose up -dTerraformでRealm、User、Clientを作成します。
terraform -chdir=terraform initterraform -chdir=terraform planterraform -chdir=terraform applyサンプルアプリケーションを起動します。
air8クライアントの設定
このサンプルでは、Terraformで8つのKeycloakクライアントを作成します。
アプリケーションのトップページ(http://localhost:8081/)には、各クライアントでログインするリンクが表示されます。
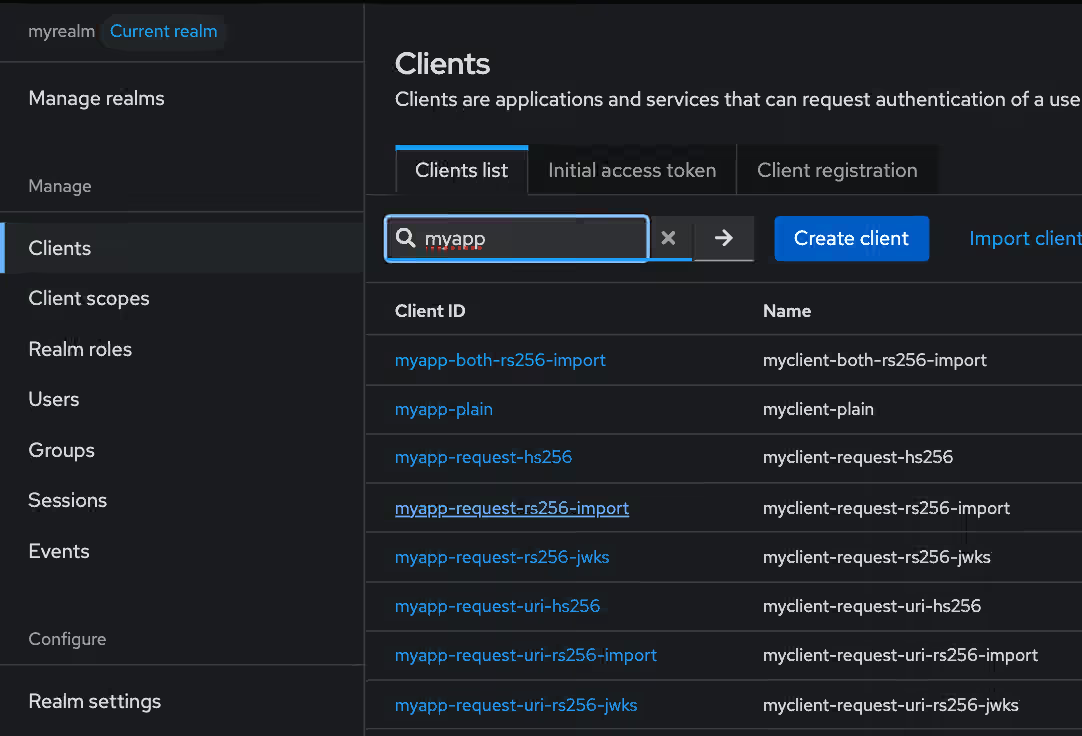
クライアントID、クライアントシークレット、コールバックURLには、環境変数を元にしたプロファイル名が付加されます。
たとえば、KC_CLIENT_ID=myappの場合、request-rs256-importのクライアントIDはmyapp-request-rs256-import、コールバックURLはhttp://localhost:8081/callback/request-rs256-importです。
| プロファイル | ログインURL | KeycloakのRequest object required | 署名 | 鍵の検証方法 | 送信されるパラメーター |
|---|---|---|---|---|---|
plain | /login/plain | Not required | なし | なし | 通常の認可パラメーター |
request-rs256-import | /login/request-rs256-import | Request only | RS256 | 公開鍵のImport | client_id + request |
request-rs256-jwks | /login/request-rs256-jwks | Request only | RS256 | jwks.url | client_id + request |
request-hs256 | /login/request-hs256 | Request only | HS256 | クライアントシークレット | client_id + request |
request-uri-rs256-import | /login/request-uri-rs256-import | Request URI only | RS256 | 公開鍵のImport | client_id + request_uri |
request-uri-rs256-jwks | /login/request-uri-rs256-jwks | Request URI only | RS256 | jwks.url | client_id + request_uri |
request-uri-hs256 | /login/request-uri-hs256 | Request URI only | HS256 | クライアントシークレット | client_id + request_uri |
both-rs256-import | /login/both-rs256-import | Request or Request URI | RS256 | 公開鍵のImport | client_id + request + request_uri |
Keycloak管理画面の表示名と、Terraformのextra_configで指定する値は次のように対応します。
| Keycloak管理画面 | Terraformの値 | 意味 |
|---|---|---|
Not required | not required | Request Objectは任意 |
Request or Request URI | request or request_uri | requestまたはrequest_uriが必須 |
Request only | request only | requestが必須 |
Request URI only | request_uri only | request_uriが必須 |
RS256の公開鍵Import方式では、jwt.credential.public.keyにpublic.pemを設定します。
JWKS方式では、use.jwks.url=trueとjwks.urlを設定し、Keycloakがアプリケーションの/jwksエンドポイントから公開鍵を取得します。
request_uriを使うクライアントでは、Keycloakが取得先として許可するURLパターンをrequest.urisに設定します。
構築とログイン
まだ環境を構築していない場合は、上の構築手順でKeycloak、Terraform、アプリケーションを起動します。
サンプルアプリケーションではブラウザで http://localhost:8081 にアクセスすると以下のようなそれぞれのKeyclaokクライアントに対応したログインボタンが画面に表示されます。
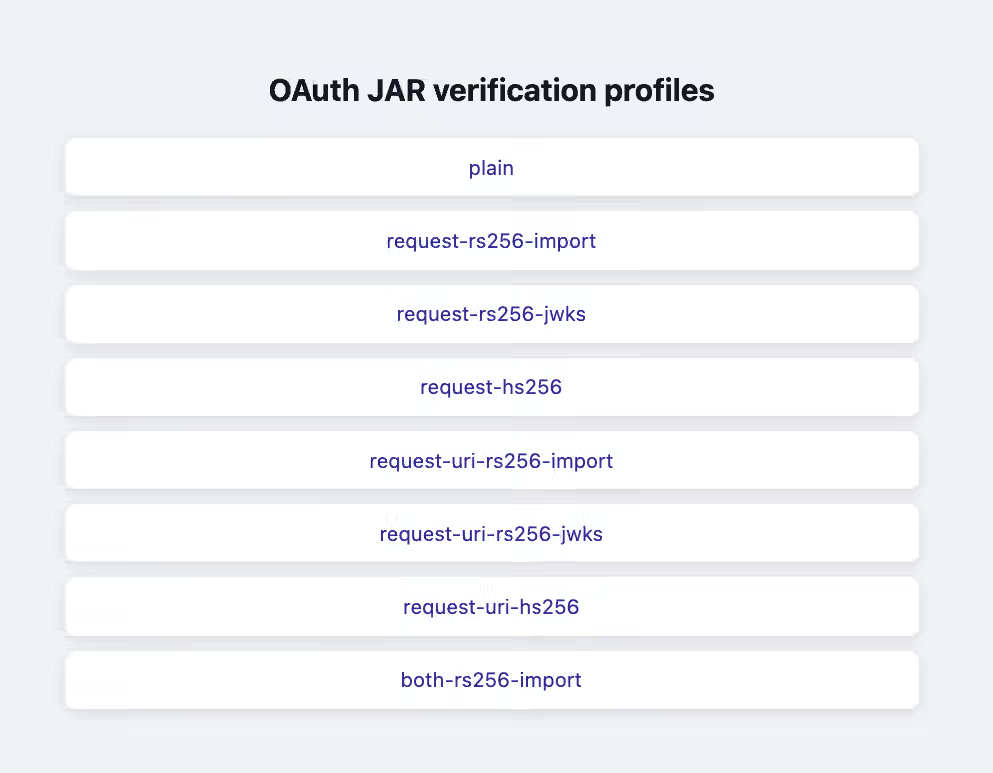
次のコマンドで指定したプロファイルが生成する認可リクエストを確認できます。
$ curl -sIL http://localhost:8081/login | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-plain&code_challenge=BVmHu4Ok2VsghoqnLdq4s8UBf5GymyOVhYO9AKsrBPg&code_challenge_method=S256&nonce=wzqHjdxKqHt8fy_if-J_5Zt5Bu27MTr9eq2urPur0ls&redirect_uri=http%3A%2F%2Flocalhost%3A8081%2Fcallback%2Fplain&response_type=code&scope=openid&state=jblIL5SBKDavpF-ZB4a3l9di_bk6MxMtEKPmK640uIAHTTP/1.1 200 OK
$ curl -sIL http://localhost:8081/login/request-rs256-import | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-request-rs256-import&request=eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJteWFwcC1yZXF1ZXN0LXJzMjU2LWltcG9ydCIsImF1ZCI6WyJodHRwOi8vbG9jYWxob3N0OjgwODAvcmVhbG1zL215cmVhbG0iXSwiZXhwIjoxNzg4NzM5OTUwLCJpYXQiOjE3ODg3Mzk2NTAsInJlc3BvbnNlX3R5cGUiOiJjb2RlIiwiY2xpZW50X2lkIjoibXlhcHAtcmVxdWVzdC1yczI1Ni1pbXBvcnQiLCJyZWRpcmVjdF91cmkiOiJodHRwOi8vbG9jYWxob3N0OjgwODEvY2FsbGJhY2svcmVxdWVzdC1yczI1Ni1pbXBvcnQiLCJzY29wZSI6Im9wZW5pZCIsInN0YXRlIjoiR3Z5dlJaajBINEd0cE9jTExrY2xDYzJQNk81WHo2ZW5EREJYN1Q1MTlpSSIsIm5vbmNlIjoiOUMzTlZFbHdDNWdHMWowYXByYlRjMkZOc1RqNElmZmJvVG5ZalNyYk4wNCIsImNvZGVfY2hhbGxlbmdlIjoia19lN2VWQnF3SUhxYmdTaHBZd0FoX0dvaUFRSEFqRFpiQ3psV01yWXJuSSIsImNvZGVfY2hhbGxlbmdlX21ldGhvZCI6IlMyNTYifQ.bPITkplYKh6HMcY7PoZ_hmhhn5DUtL8JWkVW4l1bRhc-NhS2skxPzclJ4FcsMyyzwGsoVJKWsB6hcREril2EbgFcP8_KjsggclvlpK7hnqaeVhI-NUb3DF-1ZXym8RZ1b206I46AMTiiDm_IUXQWHWSY7qF11dIflBAlfSNP8aad-5-1qRgNnlxnDJIf7nnughTBivMROh8k27JawuuY-Y_8moTQvN1Hqp09J9W4NadGsDLJHVZB2NmIgLx1MUAnehbd9vrebVGhNHdIeFN21YKTMk_uuMj82QmMoDaGvel39lTZ61m1aP1BrgWMQ0_rygZFz7oGo2mIRkWiSYo2LwHTTP/1.1 200 OK
$ curl -sIL http://localhost:8081/login/request-rs256-jwks | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-request-rs256-jwks&request=eyJhbGciOiJSUzI1NiIsImtpZCI6ImNsaWVudC1rZXktaG9nZSIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJteWFwcC1yZXF1ZXN0LXJzMjU2LWp3a3MiLCJhdWQiOlsiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy9teXJlYWxtIl0sImV4cCI6MTc4ODc0Mzg4MSwiaWF0IjoxNzg4NzQzNTgxLCJyZXNwb25zZV90eXBlIjoiY29kZSIsImNsaWVudF9pZCI6Im15YXBwLXJlcXVlc3QtcnMyNTYtandrcyIsInJlZGlyZWN0X3VyaSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MS9jYWxsYmFjay9yZXF1ZXN0LXJzMjU2LWp3a3MiLCJzY29wZSI6Im9wZW5pZCIsInN0YXRlIjoibDhSY1hIOC1FR0dPaXNhNGZmYTVvcUk2VjZVZUMtaHluQ2dLU2RTUk9INCIsIm5vbmNlIjoiRGFURlhKZUUwcXlFcGZjcHYweFFWYWVINkFVYzN1M01oZlFXM0tnTjBKcyIsImNvZGVfY2hhbGxlbmdlIjoiUU5HVE9BTzVTSHZrcnRkbVg5Tkw4S3hNVENVNUR0ZVpLQlo2M012YUVGRSIsImNvZGVfY2hhbGxlbmdlX21ldGhvZCI6IlMyNTYifQ.H3ghw_T36k_VdQDDBjQZgB-SZGctt7q02quKbeyEA8iuRc5KCnrctSSCzajAW3lX9ZzNGGNDZ3tO5xJeJHDFQhXFpC_27RQ_l9uUq6UbRMhG4osZRl8RBZF5d10l1yAcDf_mReUUFYuaKekVarPSSJiBVeYaU5VmMboafEzhyr7RFaqqH3H443U_K1cvFtToC7GCZ_G6kxHC84d1VeQBRo_1J6DMeJ9Qs07taCONlmQcFmploP04I7gqexYYFxj0Fy6Jdm5hM796vw9ulFHzd6mpctzj_4SoVa79ioVIXs5V2IAKl5nSZgFxLtHnowMLDtPfFFZZjmGrV7TJ9b6-XwHTTP/1.1 200 OK
$ curl -sIL http://localhost:8081/login/request-hs256 | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-request-hs256&request=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJteWFwcC1yZXF1ZXN0LWhzMjU2IiwiYXVkIjpbImh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvbXlyZWFsbSJdLCJleHAiOjE3ODg3Mzk5OTksImlhdCI6MTc4ODczOTY5OSwicmVzcG9uc2VfdHlwZSI6ImNvZGUiLCJjbGllbnRfaWQiOiJteWFwcC1yZXF1ZXN0LWhzMjU2IiwicmVkaXJlY3RfdXJpIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgxL2NhbGxiYWNrL3JlcXVlc3QtaHMyNTYiLCJzY29wZSI6Im9wZW5pZCIsInN0YXRlIjoiMFB1dkRaMklJX2h4c2lzX1ZWRk9mRUFabVFCeHRZbDdvaGhra2Z5QlpLayIsIm5vbmNlIjoiTWl1UkdkU2xqWEpLQkxpNm1sajdBaS10SHFmREZkdVRUU2pPWjR5VVVsOCIsImNvZGVfY2hhbGxlbmdlIjoic3huS1hadkhpVG9UOE9fNDlYREc2b1RKT3NNQTFHanZUT1RHMFZfaDJ3SSIsImNvZGVfY2hhbGxlbmdlX21ldGhvZCI6IlMyNTYifQ.UE6TB7EeZkyl6nGUyo0pEM_ucdQsX2Hoy8WzF9FjoSoHTTP/1.1 200 OK
$ curl -sIL http://localhost:8081/login/request-uri-rs256-import | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-request-uri-rs256-import&request_uri=http%3A%2F%2Fhost.docker.internal%3A8081%2Frequest-objects%2FghYR1CJqcPwWfTDVcW2SesU3LicvO7RoNK_NlfMtWucHTTP/1.1 200 OK
$ curl -sIL http://localhost:8081/login/request-uri-rs256-jwks | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-request-uri-rs256-jwks&request_uri=http%3A%2F%2Fhost.docker.internal%3A8081%2Frequest-objects%2F2zDbJx6YRiHe0dery0IejjWHlVxecnSqa0hCXZSQBYEHTTP/1.1 200 OK
$ curl -sIL http://localhost:8081/login/request-uri-hs256 | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-request-uri-hs256&request_uri=http%3A%2F%2Fhost.docker.internal%3A8081%2Frequest-objects%2F4f7YpCs4ZqiKSPNlon8bUA0nWi8bKJbbrtoNsEW_vsEHTTP/1.1 200 OK
# request, request_uri同時指定はリダイレクト先で拒否される。$ curl -sIL http://localhost:8081/login/both-rs256-import | grep -E 'Location|HTTP'HTTP/1.1 302 FoundLocation: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth?client_id=myapp-both-rs256-import&request=eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJteWFwcC1ib3RoLXJzMjU2LWltcG9ydCIsImF1ZCI6WyJodHRwOi8vbG9jYWxob3N0OjgwODAvcmVhbG1zL215cmVhbG0iXSwiZXhwIjoxNzg4NzM5MTM5LCJpYXQiOjE3ODg3Mzg4MzksInJlc3BvbnNlX3R5cGUiOiJjb2RlIiwiY2xpZW50X2lkIjoibXlhcHAtYm90aC1yczI1Ni1pbXBvcnQiLCJyZWRpcmVjdF91cmkiOiJodHRwOi8vbG9jYWxob3N0OjgwODEvY2FsbGJhY2svYm90aC1yczI1Ni1pbXBvcnQiLCJzY29wZSI6Im9wZW5pZCIsInN0YXRlIjoiTG1HRGNrNXBKMlptRzJZaUZEVzJieE00QWsxRTIxYmY5Y2FmY2xzNjFkZyIsIm5vbmNlIjoiRl9xUGtLamh0QmRlampIY2E5OVRvLVZ0dkViYnFCSEp6VzhiaW9CQkJZUSIsImNvZGVfY2hhbGxlbmdlIjoiSlE0WFBaSWNwSzFXTXBPakZtV2JuUVJMNUVtbEc2OWpFUlpNWXF5b2dDQSIsImNvZGVfY2hhbGxlbmdlX21ldGhvZCI6IlMyNTYifQ.QBMufyTLTVA8cIyji_8UgkbbUwH2fLDP0QlzijVk0fRm3ESDsf6qe8MFdaADu6ZhvD6ImTyZMp0qxDpRRrZRmzdnLkOFD9zy2O19lnZYZvjUJs0LSdHACjENnD33vcT1y87P8T2JNmTJMW0M_QPV7GNghSbrIWQ7HYqmTI_EPf8cvCDohYsFhSQec3wp_EdFnSHh3FxfDMeaW8uTTL7DHatXrbCtUJIlgtutxSgAO33VyU9yFpCtTZe54ZIpsHmNirXcP-wVl5bxswV5wg6NxNfjE248LTj_2g4uvlewDSN52lrESd_N4Cuja0UeHUbVTCuj_TF7nnGCVI0iSuoKWg&request_uri=http%3A%2F%2Fhost.docker.internal%3A8081%2Frequest-objects%2FIb78niX7PYOW5CKtu6Sr_55BmpJ5mTdNdK2o1ZQQpPgHTTP/1.1 400 Bad Request/login/{profile}の{profile}を、検証したいプロファイル名に置き換えます。
ブラウザで同じURLを開くと、Keycloakのログイン画面を表示できます。
プロファイルごとに、Locationヘッダーで確認する内容を示します。
| プロファイル | Locationで確認する内容 |
|---|---|
plain | scope、response_type、redirect_uriなど |
request-rs256-import | requestのJWTヘッダーにあるalg=RS256 |
request-rs256-jwks | requestのJWTヘッダーにあるalg=RS256、kid |
request-hs256 | requestのJWTヘッダーにあるalg=HS256 |
request-uri-rs256-import | request_uriだけが含まれる |
request-uri-rs256-jwks | request_uriだけが含まれる |
request-uri-hs256 | request_uriだけが含まれる |
both-rs256-import | requestとrequest_uriが同時に含まれる |
requestの場合は、LocationヘッダーにJWT全体が含まれます。
JWSは改ざんを検出できますが、署名済みJWTのクレームを隠すものではありません。
一方、request_uriの場合にブラウザへ渡るのは参照URIで、Request Object本体はKeycloakからアプリケーションへのGETで取得されます。
署名鍵の別方式
requestとrequest_uriは、Request Objectの署名方式とは独立した軸です。
Keycloakでは、次のような方式も選択できます。
| 署名方式 | Keycloakが使う鍵 | Keycloakでの設定 |
|---|---|---|
| RS256 | クライアントの公開鍵 | Import、またはjwks_uriでJWKSを指定 |
| HS256 | クライアントのclient_secret | Request Object signature algorithmをHS256に設定 |
request_uriはRequest Objectの渡し方、jwks_uriは署名検証用の公開鍵集合を取得するURLです。
両者は別のパラメーターです。
このサンプルでは、これらの組み合わせを8つのクライアントに分けて比較します。
requestによる検証
Request Objectの生成
Goアプリケーションは、認可サーバーのissuerをaudに設定したRequest Objectを作成します。
now := time.Now()claims := RequestObjectClaims{    RegisteredClaims: jwt.RegisteredClaims{        Issuer:    clientID,        Audience:  jwt.ClaimStrings{issuerURL},        IssuedAt:  jwt.NewNumericDate(now),        ExpiresAt: jwt.NewNumericDate(now.Add(5 * time.Minute)),    },    ResponseType:        "code",    ClientID:            clientID,    RedirectURI:         redirectURI,    Scope:               "openid",    State:               state,    Nonce:               nonce,    CodeChallenge:       challenge,    CodeChallengeMethod: "S256",}
privateKey, err := jwt.ParseRSAPrivateKeyFromPEM(embeddedPrivateKey)
token := jwt.NewWithClaims(jwt.SigningMethodRS256, claims)
signed, err := token.SignedString(privateKey)issにはクライアントID、audにはDiscoveryで取得したKeycloakのissuerを設定します。
署名にはクライアントの秘密鍵を使い、Keycloakは登録済みの公開鍵で検証します。
認可リクエスト
request-rs256-import、request-rs256-jwks、request-hs256でログインを開始します。
レスポンスのLocationヘッダーには、client_idと署名済みJWTを含むrequestが設定されます。
Location: http://localhost:8080/realms/myrealm/protocol/openid-connect/auth? client_id=myapp-request-rs256-import&request=eyJ...<省略>ここで、JWT全体がブラウザのURLに載っていることを確認できます。
JWSは改ざんを検出できますが、署名済みJWTのクレームを隠すものではありません。
request_uriによる検証
Request Objectを参照渡しする
request_uriを使う場合、クライアントはRequest Objectを一時的にホストし、そのURIを認可サーバーへ渡します。
この構成では、KeycloakがURIへGETリクエストを送り、取得したJWTを検証してから認可処理を続けます。
)%3b%7d%23mermaid-3 rect.note%5bdata-look='neo'%5d%7bstroke:%23aaaa33%3bfill:%23fff5ad%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-3 text.actor%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-3 .actor-line%7bstroke:%239370DB%3b%7d%23mermaid-3 .innerArc%7bstroke-width:1.5%3bstroke-dasharray:none%3b%7d%23mermaid-3 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%23333%3b%7d%23mermaid-3 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%23333%3b%7d%23mermaid-3 %5bid%24='-arrowhead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-3 .sequenceNumber%7bfill:white%3b%7d%23mermaid-3 %5bid%24='-sequencenumber'%5d%7bfill:%23333%3b%7d%23mermaid-3 %5bid%24='-crosshead'%5d path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-3 .messageText%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-3 .labelBox%7bstroke:%239370DB%3bfill:%23ECECFF%3bfilter:none%3b%7d%23mermaid-3 .labelText%2c%23mermaid-3 .labelText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-3 .loopText%2c%23mermaid-3 .loopText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-3 .sectionTitle%2c%23mermaid-3 .sectionTitle%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-3 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:%239370DB%3bfill:%239370DB%3b%7d%23mermaid-3 .note%7bstroke:%23aaaa33%3bfill:%23fff5ad%3b%7d%23mermaid-3 .noteText%2c%23mermaid-3 .noteText%26gt%3btspan%7bfill:black%3bstroke:none%3bfont-weight:normal%3b%7d%23mermaid-3 .activation0%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-3 .activation1%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-3 .activation2%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-3 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-3 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23ECECFF%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-3 .actor-man circle%2c%23mermaid-3 line%7bfill:%23ECECFF%3bstroke-width:2px%3b%7d%23mermaid-3 g rect.rect%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3bstroke:%239370DB%3b%7d%23mermaid-3 .node .neo-node%7bstroke:%239370DB%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.node rect%2c%23mermaid-3 %5bdata-look='neo'%5d.cluster rect%2c%23mermaid-3 %5bdata-look='neo'%5d.node polygon%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.swimlane.cluster rect%7bfilter:none%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.node path%7bstroke:%239370DB%3bstroke-width:1px%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.node .outer-path%7bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.node .neo-line path%7bstroke:%239370DB%3bfilter:none%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.node circle%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.node circle .state-start%7bfill:black%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.icon-shape .icon%7bfill:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-3 %5bdata-look='neo'%5d.icon-shape .icon-neo path%7bstroke:%239370DB%3bfilter:drop-shadow(1px 2px 2px rgba(185%2c 185%2c 185%2c 1))%3b%7d%23mermaid-3 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol id='mermaid-3-computer' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-3-database' fill-rule='evenodd' clip-rule='evenodd'%3e%3cpath transform='scale(.5)' d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol id='mermaid-3-clock' width='24' height='24'%3e%3cpath transform='scale(.5)' d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-arrowhead' refX='7.9' refY='5' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-crosshead' markerWidth='15' markerHeight='8' orient='auto' refX='4' refY='4.5'%3e%3cpath fill='none' stroke='black' stroke-width='1pt' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' style='stroke-dasharray: 0%2c 0%3b'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-filled-head' refX='15.5' refY='7' markerWidth='20' markerHeight='28' orient='auto'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-sequencenumber' refX='15' refY='15' markerWidth='60' markerHeight='40' orient='auto'%3e%3ccircle cx='15' cy='15' r='6'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-solidTopArrowHead' refX='7.9' refY='7.25' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 8 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-solidBottomArrowHead' refX='7.9' refY='0.75' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 10 0 L 0 8 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-stickTopArrowHead' refX='7.5' refY='7' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 0 L 7 7' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker id='mermaid-3-stickBottomArrowHead' refX='7.5' refY='0' markerUnits='userSpaceOnUse' markerWidth='12' markerHeight='12' orient='auto-start-reverse'%3e%3cpath d='M 0 7 L 7 0' stroke='black' stroke-width='1.5' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cg class='actor-man actor-top' name='User' data-et='participant' data-type='actor' data-id='User' style='stroke: rgb(147%2c 112%2c 219)%3b'%3e%3cline id='actor-man-torso7' x1='75' y1='25' x2='75' y2='45'/%3e%3cline id='actor-man-arms7' x1='57' y1='33' x2='93' y2='33'/%3e%3cline x1='57' y1='60' x2='75' y2='45'/%3e%3cline x1='75' y1='45' x2='91' y2='60'/%3e%3ccircle cx='75' cy='10' r='15' width='150' height='65'/%3e%3ctext x='75' y='67.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-man' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='75' dy='0'%3e%e3%83%a6%e3%83%bc%e3%82%b6%e3%83%bc%3c/tspan%3e%3c/text%3e%3c/g%3e%3ctext x='174' y='80' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e3%83%ad%e3%82%b0%e3%82%a4%e3%83%b3%e3%82%92%e9%96%8b%e5%a7%8b%3c/text%3e%3cline x1='76' y1='109' x2='271' y2='109' class='messageLine0' data-et='message' data-id='i0' data-from='User' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3ctext x='429' y='124' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e/login/%7bprofile%7d%e3%81%ab%e3%82%a2%e3%82%af%e3%82%bb%e3%82%b9%3c/text%3e%3cline x1='276' y1='153' x2='582' y2='153' class='messageLine0' data-et='message' data-id='i1' data-from='Browser' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3ctext x='587' y='168' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eRequest Object%e3%82%92%e7%94%9f%e6%88%90%e3%83%bb%e4%b8%80%e6%99%82%e4%bf%9d%e5%ad%98%3c/text%3e%3cpath d='M 587%2c197 C 647%2c187 647%2c227 587%2c217' class='messageLine0' data-et='message' data-id='i2' data-from='Client' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3ctext x='432' y='242' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eclient_id %2b request_uri%e3%81%b8%e3%83%aa%e3%83%80%e3%82%a4%e3%83%ac%e3%82%af%e3%83%88%3c/text%3e%3cline x1='585' y1='273' x2='279' y2='273' class='messageLine1' data-et='message' data-id='i3' data-from='Client' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='554' y='288' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e8%aa%8d%e5%8f%af%e3%83%aa%e3%82%af%e3%82%a8%e3%82%b9%e3%83%88%3c/text%3e%3cline x1='276' y1='317' x2='831' y2='317' class='messageLine0' data-et='message' data-id='i4' data-from='Browser' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3ctext x='712' y='332' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3eGET /request-objects/%7bid%7d%3c/text%3e%3cline x1='834' y1='361' x2='590' y2='361' class='messageLine0' data-et='message' data-id='i5' data-from='AS' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3ctext x='709' y='376' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e7%bd%b2%e5%90%8d%e6%b8%88%e3%81%bfRequest Object%3c/text%3e%3cline x1='587' y1='405' x2='831' y2='405' class='messageLine1' data-et='message' data-id='i6' data-from='Client' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='836' y='420' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e%e7%bd%b2%e5%90%8d%e3%83%bb%e3%82%af%e3%83%ac%e3%83%bc%e3%83%a0%e3%82%92%e6%a4%9c%e8%a8%bc%3c/text%3e%3cpath d='M 836%2c449 C 896%2c439 896%2c479 836%2c469' class='messageLine0' data-et='message' data-id='i7' data-from='AS' data-to='AS' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3ctext x='557' y='494' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3ecallback%e3%81%b8%e3%83%aa%e3%83%80%e3%82%a4%e3%83%ac%e3%82%af%e3%83%88%3c/text%3e%3cline x1='834' y1='523' x2='279' y2='523' class='messageLine1' data-et='message' data-id='i8' data-from='AS' data-to='Browser' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='stroke-dasharray: 3%2c 3%3b fill: none%3b'/%3e%3ctext x='429' y='538' text-anchor='middle' dominant-baseline='middle' alignment-baseline='middle' class='messageText' dy='1em' style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b'%3e/callback%3fcode=...%3c/text%3e%3cline x1='276' y1='567' x2='582' y2='567' class='messageLine0' data-et='message' data-id='i9' data-from='Browser' data-to='Client' stroke-width='2' stroke='none' marker-end='url(%23mermaid-3-arrowhead)' style='fill: none%3b'/%3e%3cg class='actor-man actor-bottom' name='User' style='stroke: rgb(147%2c 112%2c 219)%3b'%3e%3cline id='actor-man-torso10' x1='75' y1='612' x2='75' y2='632'/%3e%3cline id='actor-man-arms10' x1='57' y1='620' x2='93' y2='620'/%3e%3cline x1='57' y1='647' x2='75' y2='632'/%3e%3cline x1='75' y1='632' x2='91' y2='647'/%3e%3ccircle cx='75' cy='597' r='15' width='150' height='65'/%3e%3ctext x='75' y='654.5' dominant-baseline='central' alignment-baseline='central' class='actor actor-man' style='text-anchor: middle%3b font-size: 16px%3b font-weight: 400%3b font-family: arial%2c sans-serif%3b'%3e%3ctspan x='75' dy='0'%3e%e3%83%a6%e3%83%bc%e3%82%b6%e3%83%bc%3c/tspan%3e%3c/text%3e%3c/g%3e%3c/svg%3e)
request-uri-rs256-import、request-uri-rs256-jwks、request-uri-hs256でログインを開始します。
KeycloakのRequest object requiredはRequest URI onlyに設定済みで、アプリケーションはプロファイルに応じてrequest_uriを生成します。
http://localhost:8080/realms/myrealm/protocol/openid-connect/auth? client_id=myapp-request-uri-rs256-import& request_uri=http%3A%2F%2Fhost.docker.internal%3A8081%2Frequest-objects%2F...ブラウザに渡るのはclient_idとrequest_uriだけです。
Request Objectの内容は、KeycloakからGoアプリケーションへのGETで取得されます。
request_uriの有効期限と一度きりの利用
request_uriは推測困難なランダム値にし、短い有効期限を設け、取得後に再利用できないようにします。
このサンプルでは、Request Objectを1分間保持し、Keycloakから取得された時点で削除します。
これにより、同じrequest_uriを繰り返し使う動作を防ぎます。
実運用では、複数インスタンス間で共有できる一時ストレージと、適切な有効期限も検討します。
検証するケースと失敗ケース
JARなしのリクエスト
この構成のplainプロファイルは、Request Objectを使わない通常の認可リクエストを確認するためのクライアントです。
Keycloakクライアントの設定でRequest object requiredをNot requiredにしているため、Request Objectを含まない認可リクエストでも拒否されずに処理されます。
未認証の場合は、その後にログイン画面が表示されます。
Request Objectを必須にしたクライアントへRequest Objectを含まない認可リクエストを送ると拒否されます。
このサンプルでは、plainをRequest Objectを必須にするクライアントとは別に設定しています。
これは、JARを必須化しないことで保護を回避されるdowngrade attackへの対策です。RFC 9101 section 10.5
requestとrequest_uriの同時指定
RFC 9101では、requestとrequest_uriを同じ認可リクエストに含めることは禁止されています。RFC 9101 section 5
both-rs256-importを使うと、両方を送信できます。
curl -sI http://localhost:8081/login/both-rs256-import | grep 'Location'Keycloakは次のようなエラーを記録し、ログイン画面を表示しません。
KC-SERVICES0097: Invalid request: java.lang.RuntimeException:Illegal to use both 'request' and 'request_uri' parameters togetherセキュリティ特性と注意点
JARの方式ごとの効果を整理すると、次のようになります。
| 方式 | 完全性と送信元認証 | 機密性 | ブラウザに載る情報 |
|---|---|---|---|
| 通常の認可リクエスト | なし | なし | 認可パラメーター |
JWS + request | ○ | なし | 署名済みJWT |
JWS + request_uri | ○ | なし | request_uri |
JWS + JWE + request | ○ | ○ | 暗号化JWT |
JWS + JWE + request_uri | ○ | ○ | request_uri |
この表のとおり、それぞれの手段が解決する問題は異なります。
- JWSはRequest Objectの改ざん検知と送信元認証を提供する
- JWEを組み合わせるとRequest Objectの機密性も得られる
request_uriはブラウザへ渡すURL上の情報量を減らすrequest_uriそのものは、Request Objectの署名や暗号化の代わりにはならない
RFC 9101では、クエリパラメーターとRequest Objectのクレームが重複する場合でも、認可サーバーはRequest Object内の値を使うことが求められています。RFC 9101 section 5
これは、クエリとRequest Objectの値が異なる場合に、保護されていないクエリ側の値へ切り替えられることを防ぐためです。RFC 9101 section 10.7
RFC 9101 section 10.4: request_uriに関連するリスク
request_uriを使うと、認可サーバーはクライアントが指定したURIへアクセスしてRequest Objectを取得します。
つまり、署名を検証する前に、認可サーバーがクライアント指定のURIへアクセスする段階があります。
この取得処理には、通常の認可リクエストにはないリスクがあります。
予期しない取得先とDDoS
悪意のあるクライアントが、認可サーバーから到達可能な任意のURIをrequest_uriに指定できると、内部ネットワークへのアクセスを誘発するSSRF攻撃につながる可能性があります。
また、巨大なレスポンスや応答に時間のかかるURIを指定することで、認可サーバーのリソースを消費させるDDoSも考えられます。
RFC 9101は、request_uriが予期しない場所を指していないこと、レスポンスのメディアタイプがapplication/oauth-authz-req+jwtであること、取得にタイムアウトを設けること、再帰的なGETを実行しないことを原則として求めています。RFC 9101 section 10.4.1
Keycloakでは、クライアントのValid Request URIsに、取得を許可するRequest ObjectのURIを設定します。
これは、RFC 9101が挙げる「予期しない場所を指していないこと」を確認するための許可リストです。
Keycloakの公式ドキュメントも、この設定の目的をSSRF攻撃の回避と説明しています。 Keycloak Upgrading Guide
このサンプルのように、Request ObjectのURIにランダムなIDを含める場合は、次のようにパスを限定します。
Valid Request URIs:https://client.example.com/request-objects/*ホスト全体を許可する設定や、*だけの設定は避けます。
Valid Request URIsは取得先を制限する設定です。
これだけで、レスポンスサイズの制限、取得タイムアウト、メディアタイプの検証、再帰的な取得の禁止まで保証されるわけではありません。
これらは、認可サーバーの実装やネットワークの出口制御も含めて確認する必要があります。
request_uriの書き換え
request_uri自体には署名がないため、ブラウザ上で別のURIに書き換えられる可能性があります。
書き換え後のURIが攻撃者のRequest Objectや別のクライアントのURIを指すと、意図しない認可リクエストを取得する可能性があります。RFC 9101 section 10.4.2
このリスクに対して、Valid Request URIsは書き換え後の取得先が許可範囲外であれば拒否するために使います。
一方、取得されたRequest Objectの内容が改ざんされていないことは、JWSの署名検証によって確認します。
許可範囲内の別のRequest Objectに書き換えられた場合に備えて、クエリのclient_idとRequest Object内のclient_idが一致することも確認します。
URIの宛先の保護と、取得したRequest Objectの内容の保護は別の問題です。
設定の境界は、次のように確認できます。
| ケース | 期待する結果 |
|---|---|
許可済みの/request-objects/<ランダム値> | KeycloakがRequest Objectを取得し、認可処理を続行する |
| 許可外のパス | Request Objectの取得前に拒否する |
| 許可外のホスト | Request Objectの取得前に拒否する |
なお、今回のサンプルはクライアントがRequest Objectをホストし、KeycloakがそのURIへGETする構成です。
PAR(RFC 9126)では、クライアントが認可リクエストを認可サーバーへ直接送信し、認可サーバーが発行したrequest_uriを後続の認可リクエストで使用します。
そのため、クライアントが外部URIを指定して認可サーバーに取得させる今回の構成とは、request_uriの取得経路とリスクが異なります。RFC 9126
| 方式 | request_uriの取得経路 |
|---|---|
| JAR by-reference | クライアントがホストする外部URIを認可サーバーがGETする |
| PAR | クライアントが認可サーバーへリクエストを送信し、認可サーバーが管理するURIを返す |
まとめ
JARは、認可リクエストをRequest ObjectというJWTにまとめて送る仕組みです。
- JWS署名により、認可リクエストの完全性と送信元認証を保護できる
- JWEを組み合わせると、Request Objectの機密性も保護できる
requestはRequest Objectを直接渡し、request_uriはURIで参照渡しするrequest_uriはURL上の情報量を減らすが、署名や暗号化そのものではない- Keycloakの
Request object requiredで、クライアントごとにJARを必須化できる